了解更多
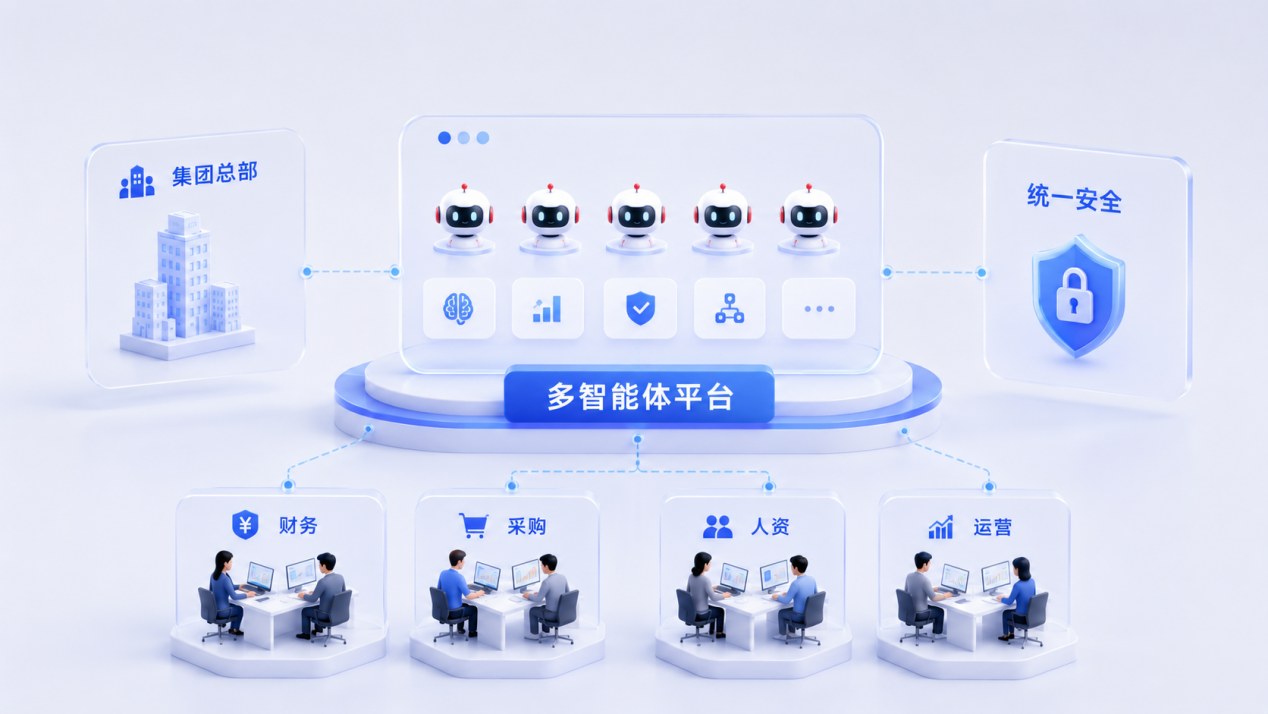
集团内部智能体越多,越容易出现重复建设、知识版本不一致、权限失控和执行过程无法追溯的问题。文章面向集团管理层、IT治理团队及各业务单位负责人,讨论如何以统一平台管理模型、知识、工具、身份、权限、监控和审计,同时保留财务、采购、法务、人力等部门的业务配置空间,并以经营分析等多智能体协同任务说明分工和人工确认机制。核心建议是先盘点存量应用、划定风险边界,再用可量化指标推动受治理的规模化复用。
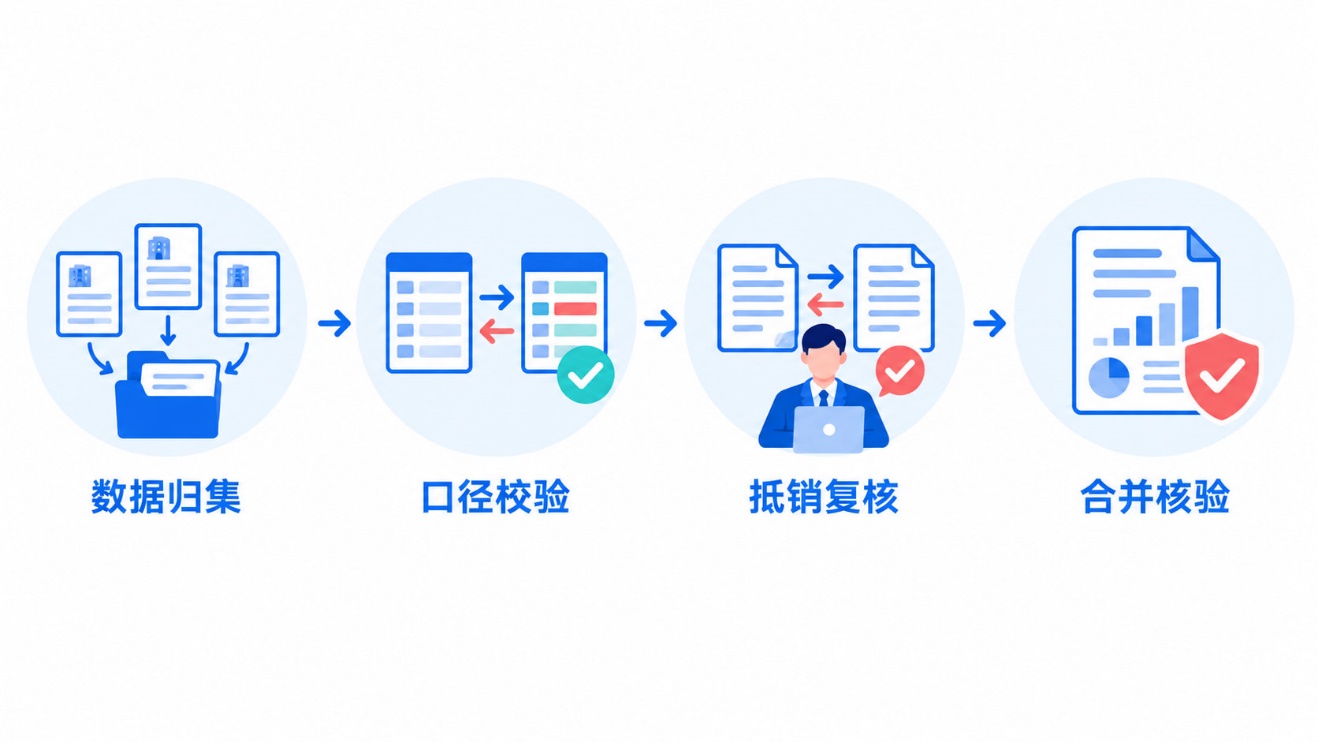
集团企业合并报表提速的重点,往往在合并前的数据收集、科目映射、关联交易核对、抵销分录和结果校验,而不只是最后的报表计算。文章面向集团财务、财务共享中心和信息化团队,结合多ERP、多主体和多系统环境,说明AI数字员工与流程自动化如何完成取数、标准化、匹配、上传和勾稽检查,并明确复杂股权、商誉减值等专业判断仍需人工复核。建议从单体报表收集和关账校验等规则稳定场景开始,再逐步扩展到完整核算链路。
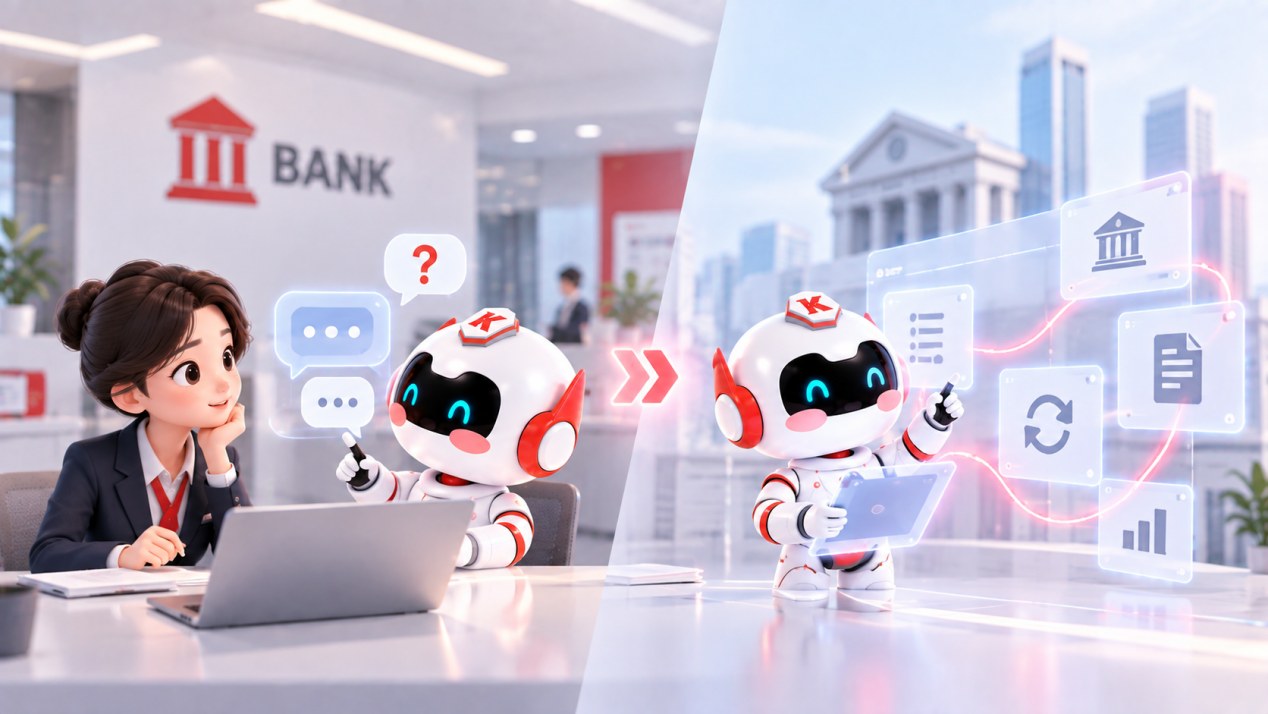
银行智能体从知识问答走向业务办理,关键在于能否理解客户意图、检查材料、调用受控工具并把结果送入既有审批流程。文章面向银行业务、科技、运营与风险管理团队,以企业开户和贷款申请预审为例,说明核心系统、信贷系统、客户管理及审批平台的连接方式,以及岗位权限、字段校验、任务留痕和异常转人工要求。结论是智能体负责理解、规划和资料处理,授信、支付、账户变更等高风险决定仍应保留人工审批。
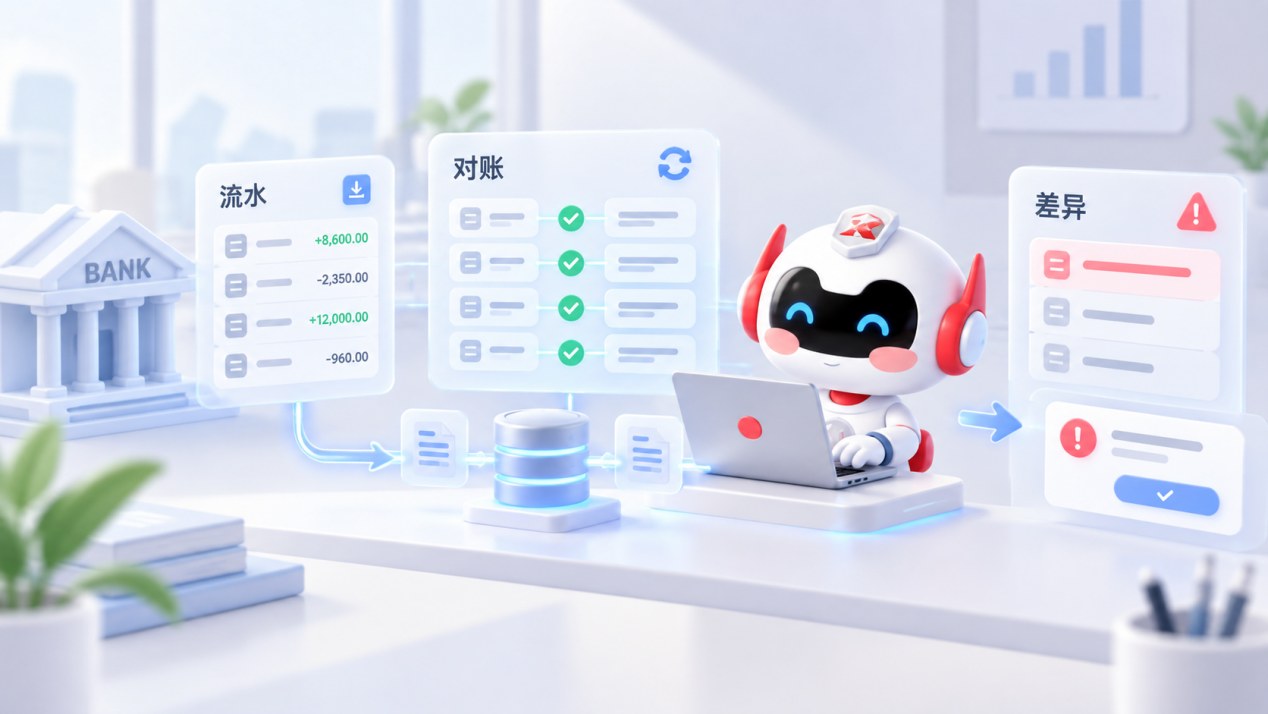
银企对账自动化要覆盖网银流水下载、数据标准化、账实匹配、差异分类和复核闭环,而不是只把文件下载下来。文章面向集团财务、资金管理和财务共享团队,结合多银行、多账户、多法人及跨日到账、手续费、一对多交易等场景,说明财务数字员工如何连接网银与财务系统,并明确自动入账、账务修改和资金操作仍需人工审批。建议企业从规则清晰的流水获取和匹配开始,以差异清单、余额调节和异常追踪检验落地效果。
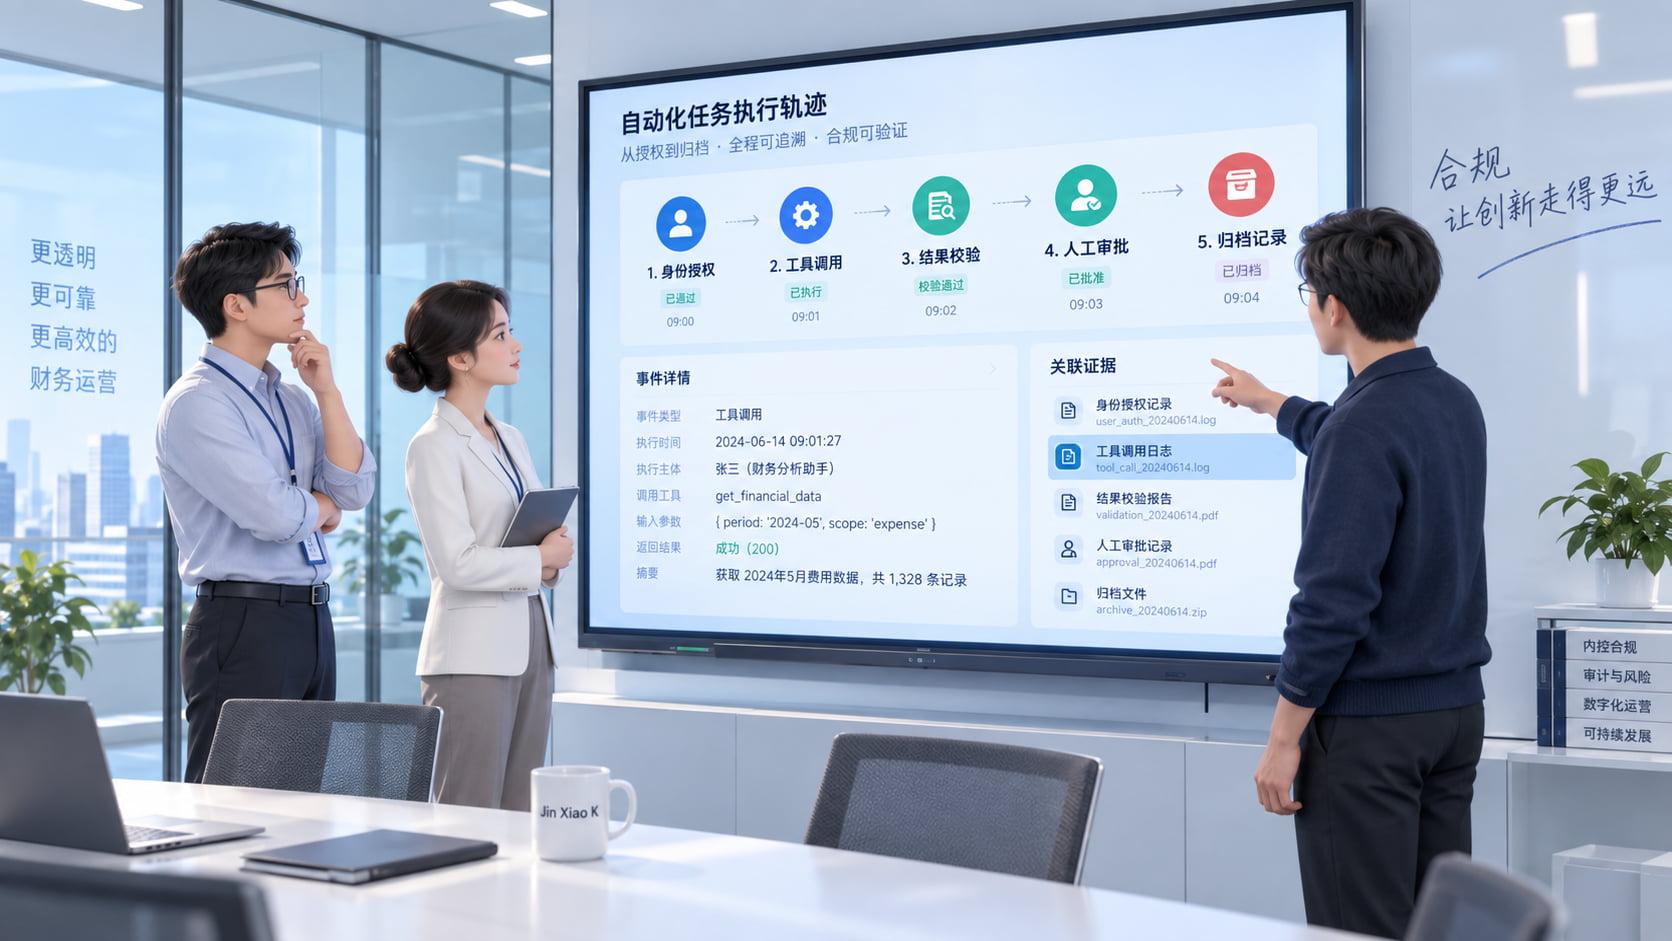
金融机构部署智能体,必须同时回答数据是否留在指定边界、智能体能访问什么、执行过程能否还原以及高风险任务由谁确认。文章面向银行、证券、保险等机构的管理者、IT与安全团队,围绕私有化部署、最小权限、工具授权、全链路审计和人机协同,结合投研、合规、运维与财务场景说明治理方法。最终应先从低风险任务试点,在真实权限和异常条件下验证,再逐步扩展到生产流程。
金融智能体选型的关键,不是演示时能回答多少问题,而是在真实数据、真实权限和真实业务流程中能否稳定完成任务。文章面向银行、证券、保险等金融机构的选型负责人、业务团队和IT人员,以开户预审、合规报告、异常核查等场景为例,给出任务完成、依据可靠、系统连接、跨系统执行、权限安全、异常接管、性能稳定和运营成本八项POC验证。结论是用量化指标和异常测试替代主观观感,再决定是否进入生产。