了解更多
银行智能体从知识问答走向业务办理,关键在于能否理解客户意图、检查材料、调用受控工具并把结果送入既有审批流程。文章面向银行业务、科技、运营与风险管理团队,以企业开户和贷款申请预审为例,说明核心系统、信贷系统、客户管理及审批平台的连接方式,以及岗位权限、字段校验、任务留痕和异常转人工要求。结论是智能体负责理解、规划和资料处理,授信、支付、账户变更等高风险决定仍应保留人工审批。
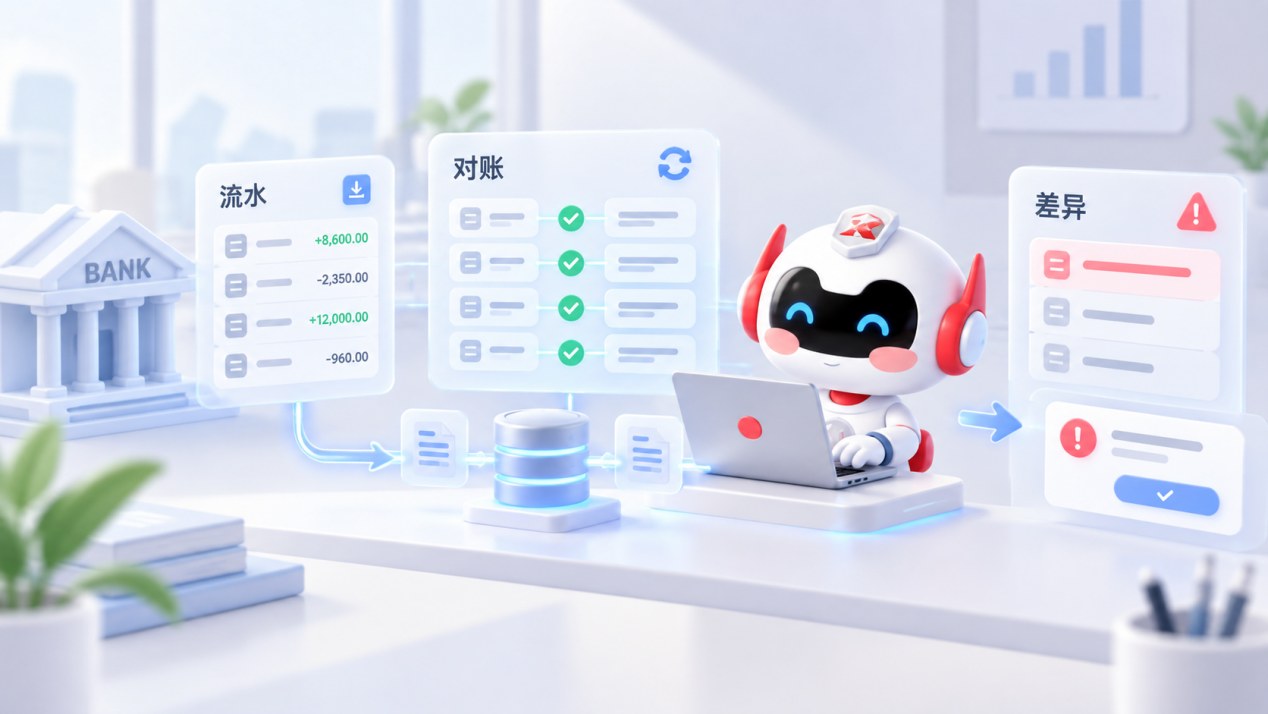
银企对账自动化要覆盖网银流水下载、数据标准化、账实匹配、差异分类和复核闭环,而不是只把文件下载下来。文章面向集团财务、资金管理和财务共享团队,结合多银行、多账户、多法人及跨日到账、手续费、一对多交易等场景,说明财务数字员工如何连接网银与财务系统,并明确自动入账、账务修改和资金操作仍需人工审批。建议企业从规则清晰的流水获取和匹配开始,以差异清单、余额调节和异常追踪检验落地效果。
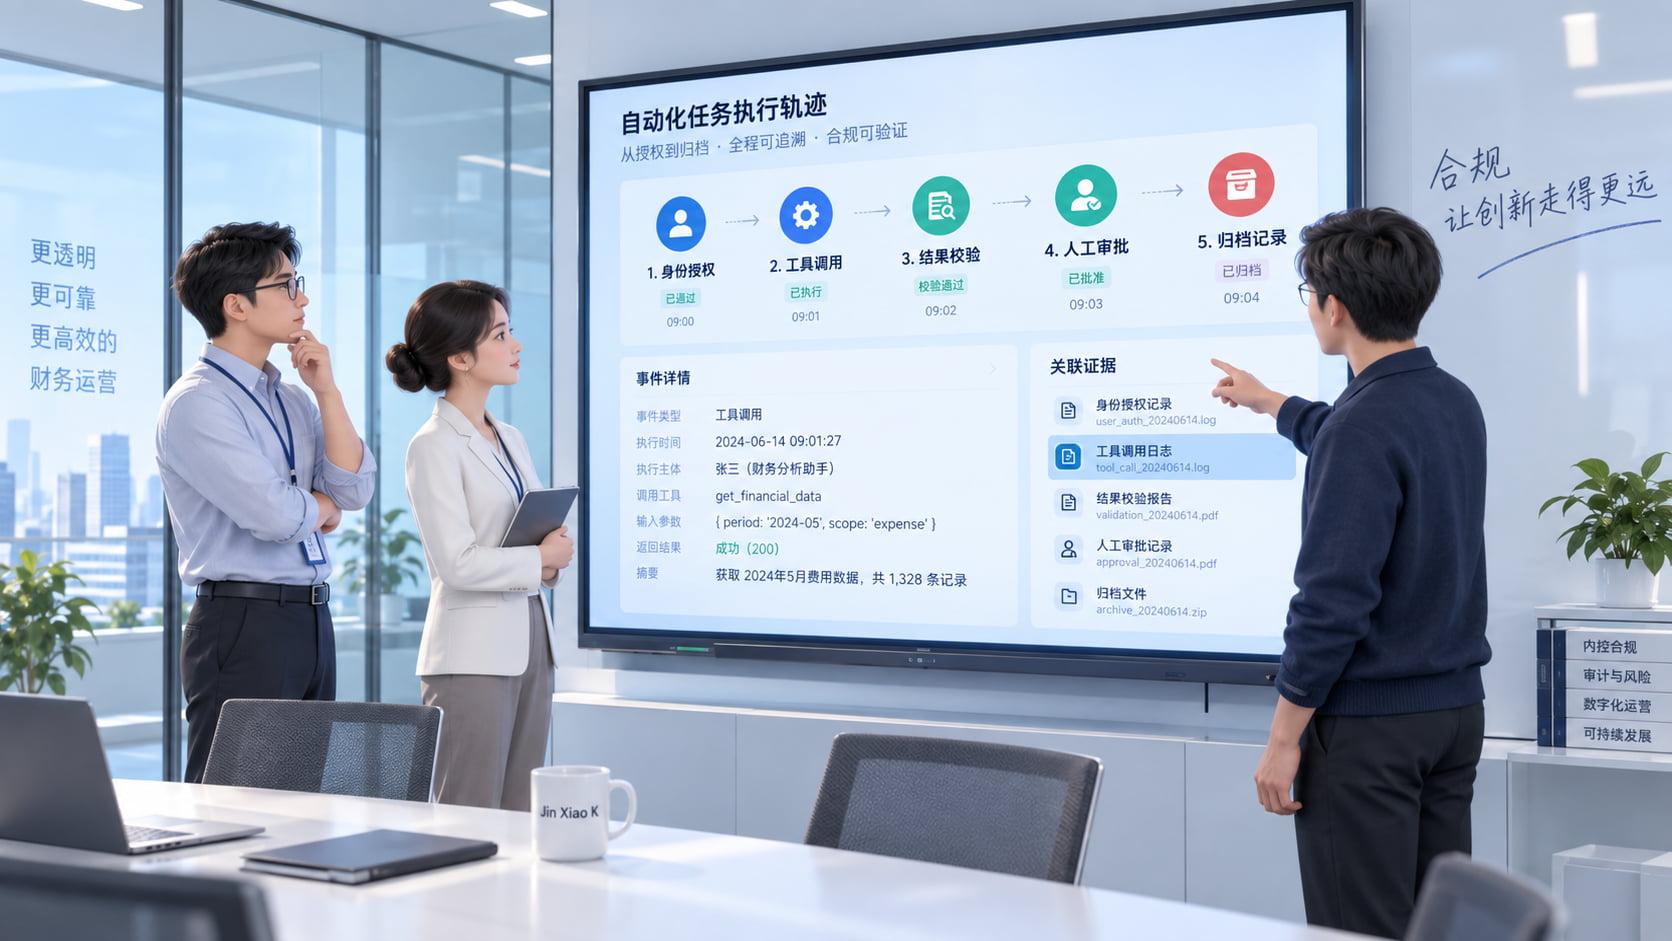
金融机构部署智能体,必须同时回答数据是否留在指定边界、智能体能访问什么、执行过程能否还原以及高风险任务由谁确认。文章面向银行、证券、保险等机构的管理者、IT与安全团队,围绕私有化部署、最小权限、工具授权、全链路审计和人机协同,结合投研、合规、运维与财务场景说明治理方法。最终应先从低风险任务试点,在真实权限和异常条件下验证,再逐步扩展到生产流程。
金融智能体选型的关键,不是演示时能回答多少问题,而是在真实数据、真实权限和真实业务流程中能否稳定完成任务。文章面向银行、证券、保险等金融机构的选型负责人、业务团队和IT人员,以开户预审、合规报告、异常核查等场景为例,给出任务完成、依据可靠、系统连接、跨系统执行、权限安全、异常接管、性能稳定和运营成本八项POC验证。结论是用量化指标和异常测试替代主观观感,再决定是否进入生产。
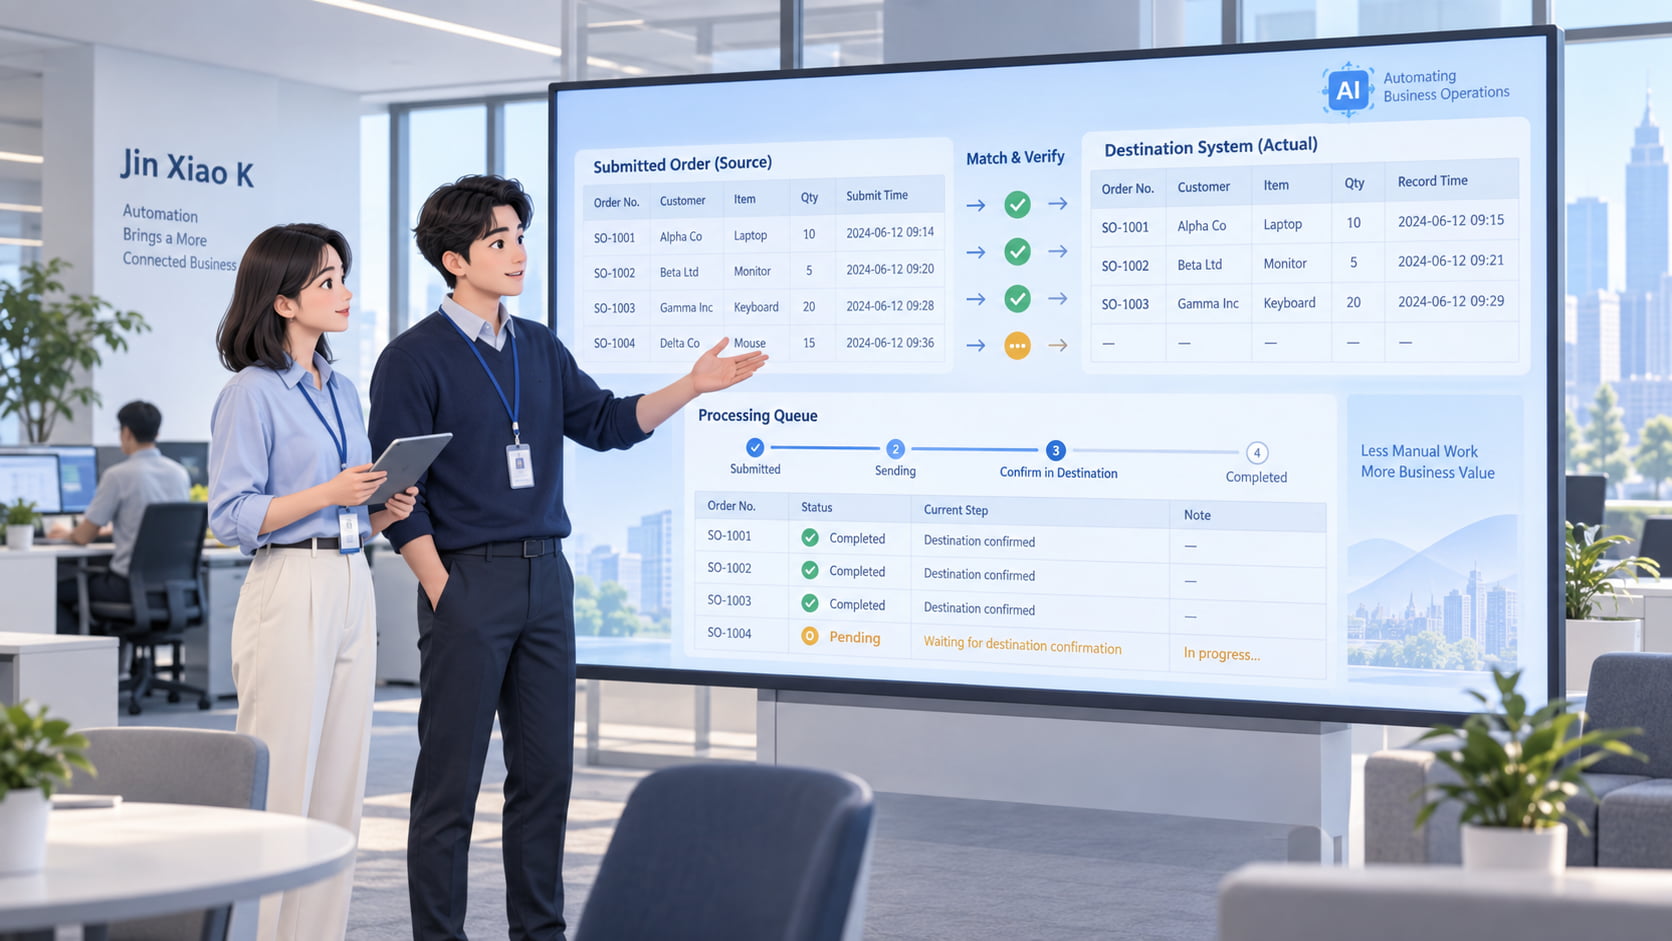
跨系统流程自动化要解决的不是单纯替代点击,而是把登录认证、取数校验、流程执行、结果回写、异常接管和日志审计串成可控闭环。文章面向财务、运营、IT及流程负责人,结合网银、ERP、OA、MES和老旧系统场景,说明API、RPA与AI如何分工,并给出从首个POC到平台化治理的实施方法。结论是先选高频、规则清晰且风险可控的流程,再用权限、校验、人工确认和状态追踪保证业务真正完成。
财务部门引入AI智能体,起点不是比较模型参数,而是明确要解决的业务问题、流程耗时和可自动化边界。文章从场景选择、数据知识工具准备和权限治理讲起,进一步说明如何通过受控试点覆盖正常与异常数据,并用处理时长、人工录入量、异常识别率和人工接管率评估效果。试点稳定后,再将网银、发票、校验、凭证和报表等能力沉淀为可复用资产,在保留高风险人工审批的前提下逐步规模化。